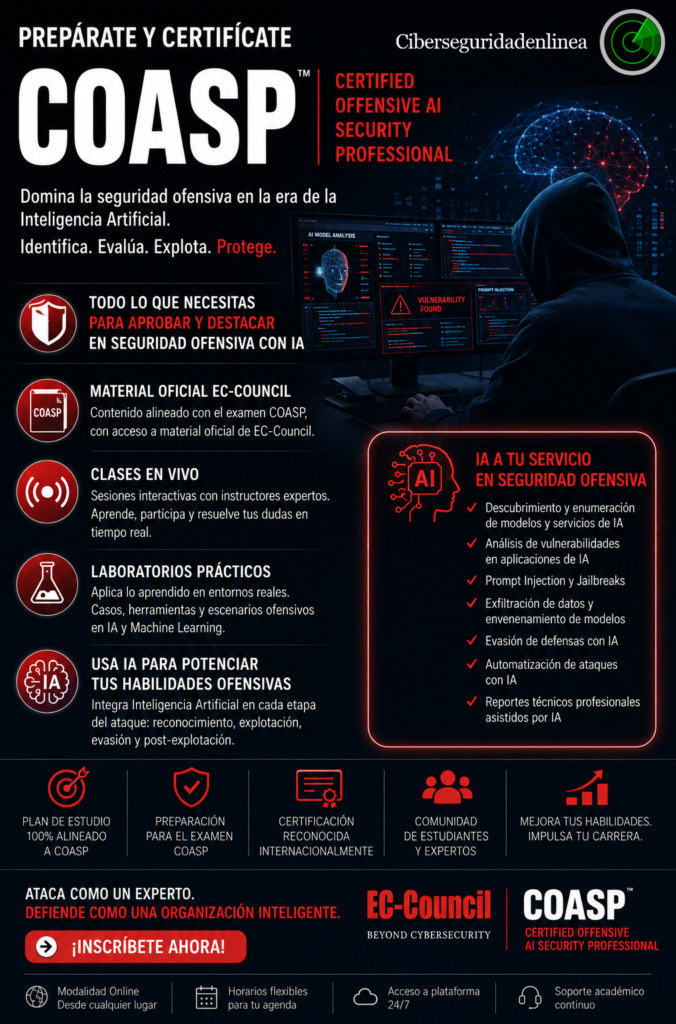
Los LLMs son vulnerables. La inyección de prompts puede eludir las barreras de seguridad. El envenenamiento de datos puede corromper los modelos.
La credencial Certified Offensive AI Security Professional (C|OASP) de EC-Council valida que puedes realizar red teaming en sistemas de IA, explotar vulnerabilidades en LLMs y agentes, y construir defensas que resistan ataques del mundo real.
El Problema del Mercado
La IA está transformando productos, operaciones y la toma de decisiones en todas las industrias. Pero cuando los sistemas de IA pasan a producción, abren nuevas vías de ataque mediante modelos, prompts, canalizaciones de datos, flujos de trabajo de agentes, APIs e integraciones.
Las pruebas de penetración tradicionales no cubren completamente las vulnerabilidades de los LLMs. La inyección de prompts, el envenenamiento de datos y la manipulación de modelos requieren habilidades ofensivas especializadas.
Por qué las organizaciones son vulnerables a ataques de IA:
- Los pentesters no están entrenados para explotar LLMs o agentes de IA.
- No existe una metodología estandarizada para el red teaming de IA.
- Los escáneres tradicionales no detectan fallas específicas de IA.
- Los equipos SOC tienen dificultades para detectar ataques impulsados por IA.
- Los arquitectos de seguridad carecen de experiencia en modelos de amenazas de IA.
Introducción a Certified Offensive AI Security Professional
C|OASP es una credencial práctica de nivel profesional que valida tu capacidad para atacar éticamente sistemas de IA para poder defenderlos con controles de nivel de ingeniería.
C|OASP no trata de construir modelos de IA ni ejecutar programas de IA. Se trata de demostrar que puedes:
- Pensar como un atacante dentro de sistemas de IA.
- Descubrir debilidades en modelos y pipelines.
- Validar controles de seguridad.
- Reducir el riesgo operacional antes del despliegue.
.
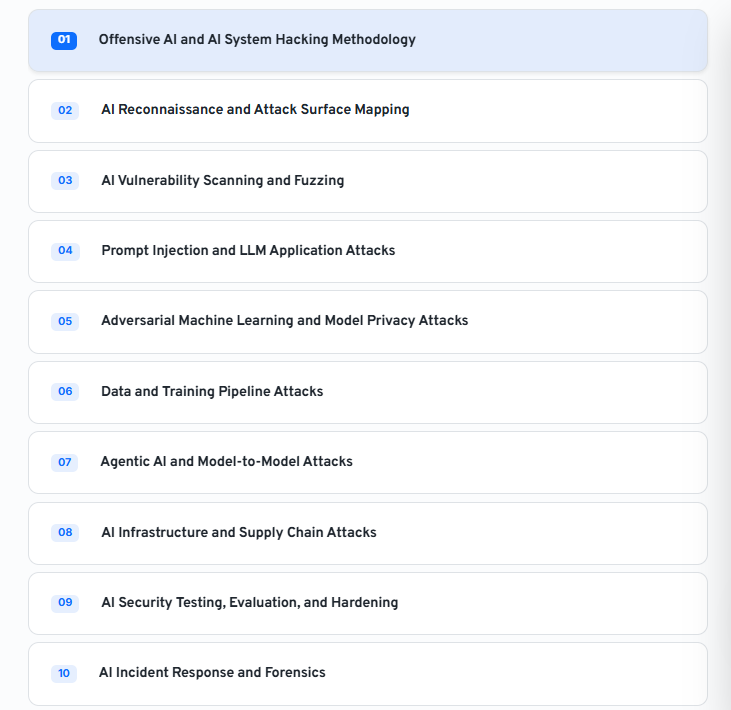
Habilidades que Verifica este Programa
- Ejecutar ataques de inyección de prompts, jailbreaking y encadenamiento de prompts.
- Realizar red teaming de agentes de IA, incluyendo corrupción de memoria y manipulación de herramientas.
- Aplicar los marcos OWASP LLM Top 10 y MITRE ATLAS.
- Realizar ataques adversariales de machine learning.
- Construir reglas de detección y estrategias de endurecimiento para sistemas de IA.
- Simular cadenas de ataque adversariales de IA.
- Fortalecer arquitecturas de IA.
- Ejecutar ataques de prompt injection y data poisoning.
- Evaluar riesgos en la cadena de suministro de IA.
- Realizar evaluaciones de seguridad alineadas con MITRE ATLAS, OWASP y NIST.
- Construir capacidades SOC listas para producción.
- Implementar controles defensivos de ingeniería.
- Producir artefactos de cumplimiento y aseguramiento.
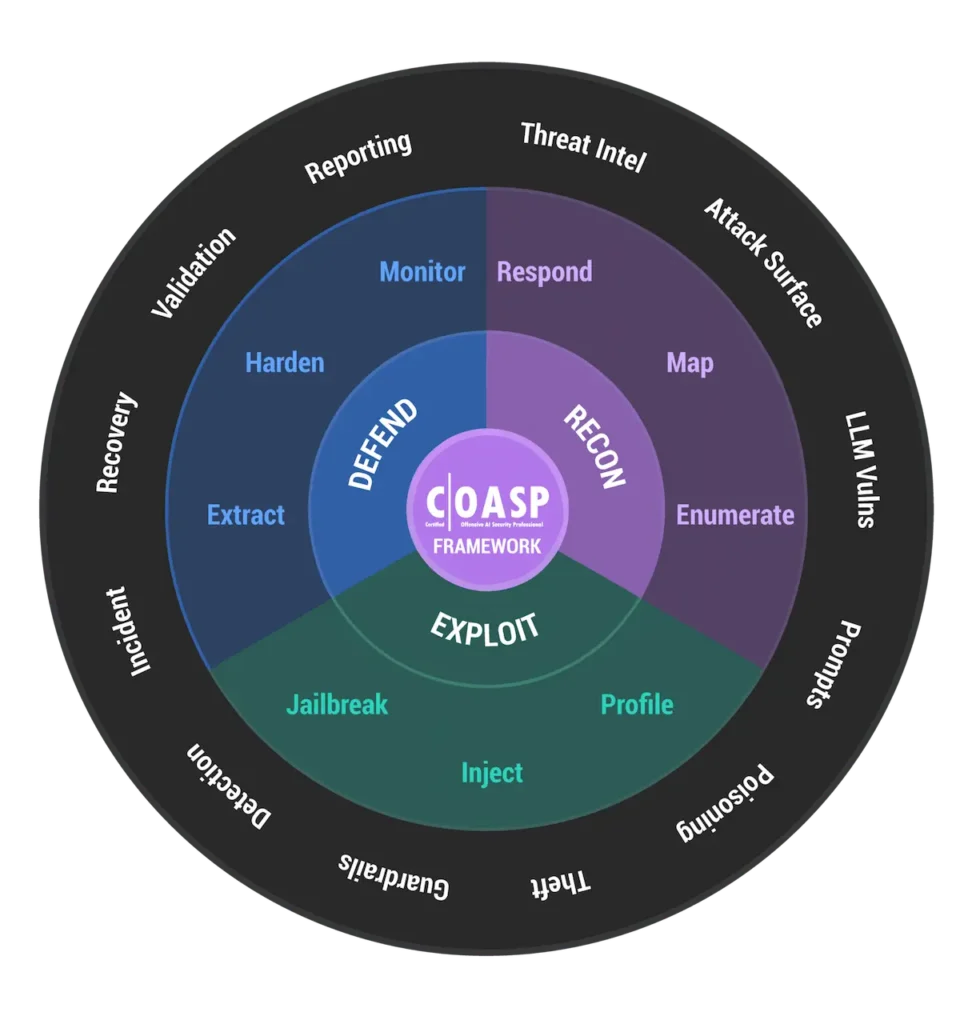
Técnicas Cubiertas en el Programa
- Evaluaciones de cadena de suministro impulsadas por OSINT.
- Investigación de vulnerabilidades en modelos de IA.
- Prompt injection y evasión de filtros.
- Ataques FGSM y PGD.
- Envenenamiento de datos de entrenamiento.
- Extracción de modelos.
- Ataques RAG Poisoning.
- Escaneo de APIs y explotación de aplicaciones expuestas.
Herramientas
- Garak
- PyRIT
- Burp Suite
- OWASP ZAP
- CleverHans
- ART Toolbox
- Promptfoo
- TextAttack
- Giskard
- Tensorfuzz
Detalles del examen
Título: Computer hacking forensics investigator
Código: 312-49
Número de preguntas: 150
Duración: 4 horas
Fecha y horarios
Próximo curso en vivo con instructor programado: Julio 20 (Lunes, Miercoles y Viernes).
Todos nuestros cursos tambien estan disponibles en modalidad de autoestudio 24/7 y los 365 dias del año, preguntanos puedes seleccionar esta opcion.
Duración
24 horas